Sikkerhetsrapport: slik angripes nettsider nå
Over 11 000 nye sikkerhetshull i WordPress på ett år, og angriperne bruker KI. Her er situasjonen i tall, angrepene vi ser nå, og hva du kan gjøre.
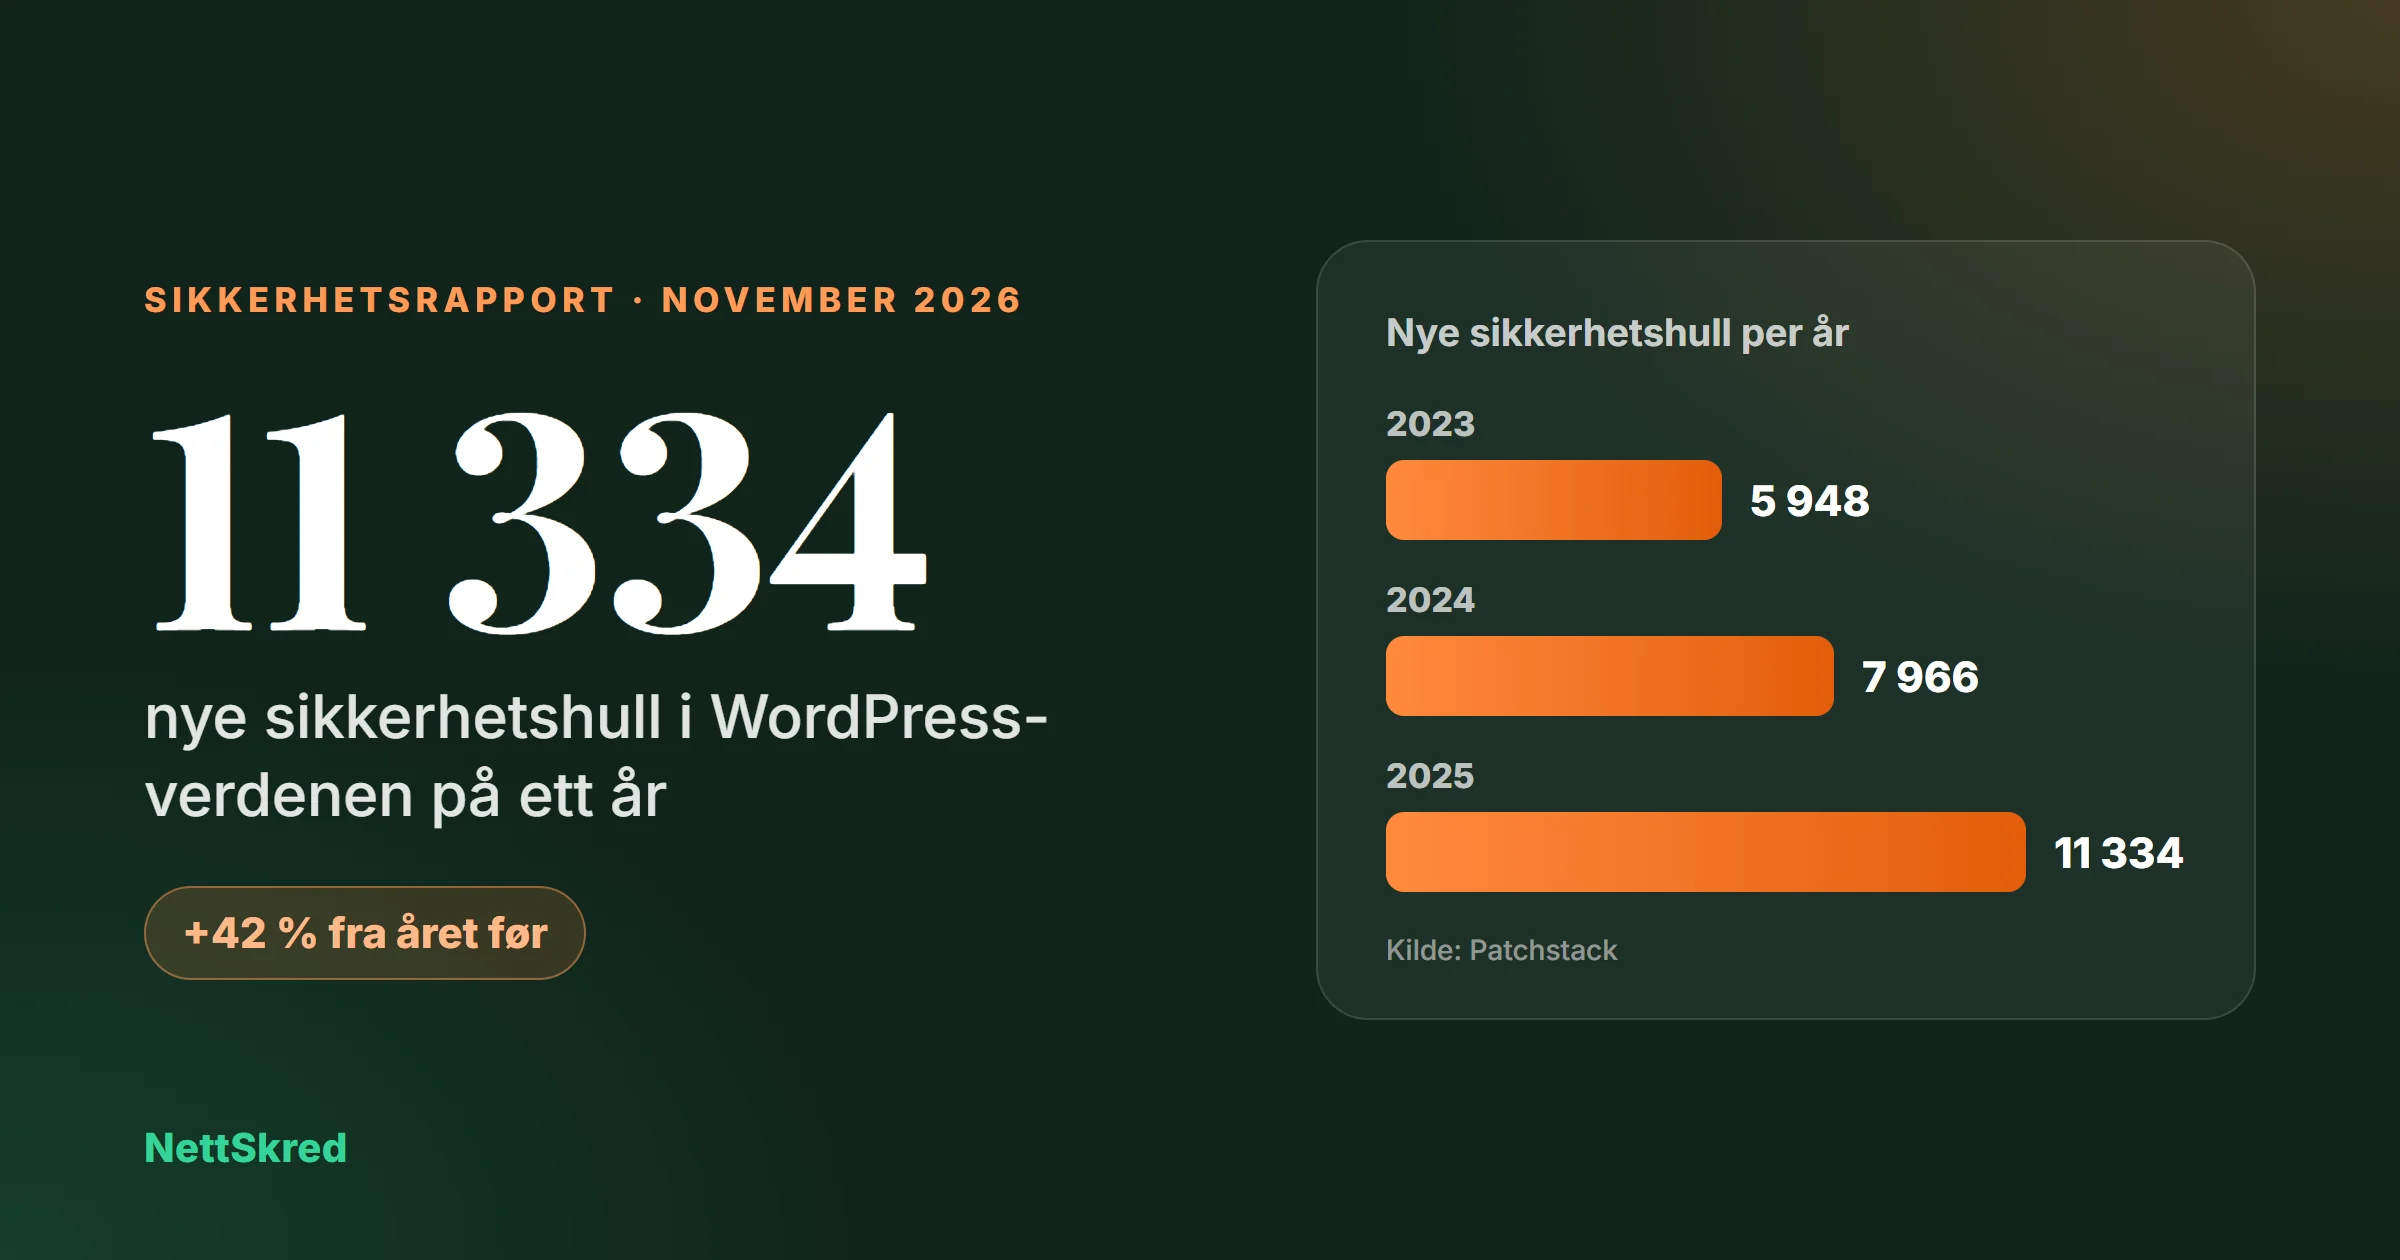
Angrepene mot tradisjonelle nettsider har aldri vært flere, og angriperne bruker KI. Mange bedrifter merker det ikke før siden er nede, sender ut spam eller viser noe den ikke skal.
I denne rapporten får du situasjonen i tall, de vanligste angrepene vi ser nå, og hva du kan gjøre.
Situasjonen i tall
Rundt fire av ti nettsider i verden er laget med WordPress. Det gjør WordPress til det mest populære målet for angrep. Sikkerhetsselskapet Patchstack følger med på alle kjente sikkerhetshull i WordPress, i tilleggene (plugins) og i temaene. Tallene for 2025 er de høyeste de har målt.
Angriperne bruker KI
Før måtte angriperne lete etter svakheter selv. Nå bruker de KI som finner og utnytter hull automatisk, døgnet rundt. Derfor går det svært kort tid fra et hull blir kjent, til angrepene starter:
- For de mest utnyttede hullene går det typisk bare fem timer før masseangrepene starter.
- Omtrent halvparten av de alvorlige hullene angripes innen ett døgn.
- 46 prosent av hullene var ennå ikke rettet av utvikleren da de ble kjent.
En nettside som oppdateres én gang i uka, eller én gang i måneden, er derfor ofte for sent ute.
Disse angrepene ser vi nå
Dette er de vanligste måtene angriperne kommer seg inn på tradisjonelle nettsider. Flere av dem har vi sett hos våre egne kunder de siste månedene. I kortene betyr «ny plattform» nettsidene vi bygger nå: ferdige sider uten innlogging, tillegg, database og PHP.
Hvorfor tradisjonelle nettsider har så mange dører inn
En tradisjonell nettside er satt sammen av mange deler fra mange leverandører: publiseringssystemet, temaet, tilleggene, databasen og serveren. Alle delene må holdes oppdatert, og hver av dem kan ha en feil. Hver del er en mulig dør inn.
Den tryggeste døren er den som ikke finnes. Les mer om dette i En trygg nettside begynner med det som ikke finnes.
Og de nye sidene er mye raskere
Hastighet betyr mye, særlig på mobil. Besøkende venter ikke, og Google ser på hvor raskt siden åpner seg. Vi målte en av kundesidene med Google Lighthouse: den tradisjonelle siden mot den samme siden bygget på den nye plattformen.
Det er 3 til 4 ganger raskere. Den nye siden fikk også 94–100 poeng for tilgjengelighet, mot 82 for den gamle. Og de nye sidene er lette for ChatGPT og andre KI-søk å lese og forstå.
Slik gjør vi det i NettSkred
Den sikreste løsningen er en nettside der dørene ikke finnes.
Vi bygger nå nettsidene på en ny plattform, uten WordPress, tillegg, database og PHP. Sidene er ferdig bygget og leveres fra et raskt, globalt nettverk. Endringer gjør vi for kundene, etter en beskjed fra mobilen.
Kundene som alt er over på den nye plattformen, trenger ikke bekymre seg for angrepene i denne rapporten. Har du en tradisjonell nettside hos oss, tar vi kontakt med hver enkelt med et tilbud på ny nettside.
Ingen nettside er helt uten risiko. E-post, domene og kontaktskjema må fortsatt beskyttes. Men en nettside uten disse dørene starter fra et mye tryggere sted.
Kilder
- Patchstack: State of WordPress Security in 2026, februar 2026. Tallene for 2023 og 2024 er fra Patchstacks rapporter for de årene.
- W3Techs: Bruken av WordPress, oktober 2026.
- Reuters, 21. oktober 2026: om de to kritiske hullene i PHP og nettsidene som ble stengt i Europa.
- NettSkred: egne hendelser hos kunder i august og oktober 2026, og egen måling med Google Lighthouse i september 2026. Kundene er ikke navngitt.